不少做产线集成的工程师都遇到过这种情况:实验室里仿真跑通的多机联动逻辑,一搬到真实车间就频频掉链子,节拍卡壳、信号丢包、小故障就触发全线停机。这篇内容不讲空泛的理论,全是这几年在3C、汽配产线上摸出来的落地细节,从时序对齐、容错逻辑到底层安全交互,把那些仿真里永远不会出现的坑给掰碎了说。
上个月去惠州帮朋友救场,他那条做铝合金中框的产线,六台CNC加两台桁架机械手,上MES系统算出来的理论OEE能到87%,实际跑起来连60%都摸不到。
问题在哪?
不是设备精度不够。
是联动协同的逻辑全是按实验室理想态写的。
节拍对齐根本不是各机台循环时间的平均值
很多人做联动设计,算整线节拍的逻辑简单到离谱:把每台设备的加工时间拉个最大值,就当是整线的固定循环周期,要求所有设备都跟着这个节奏跑。真在车间跑过线的人都知道,这么做不出问题才怪。
之前那条惠州产线,六台CNC的加工节拍分别是32s、35s、31s、36s、33s、30s,按这个逻辑算出来的瓶颈节拍是36s,整线理论产能每小时100件。实际跑的时候,桁架手的动作永远慢半拍:上料的时候CNC已经加工完了等着开门,下料的时候下一台CNC的门已经开了三秒,机械手还在半道上晃。
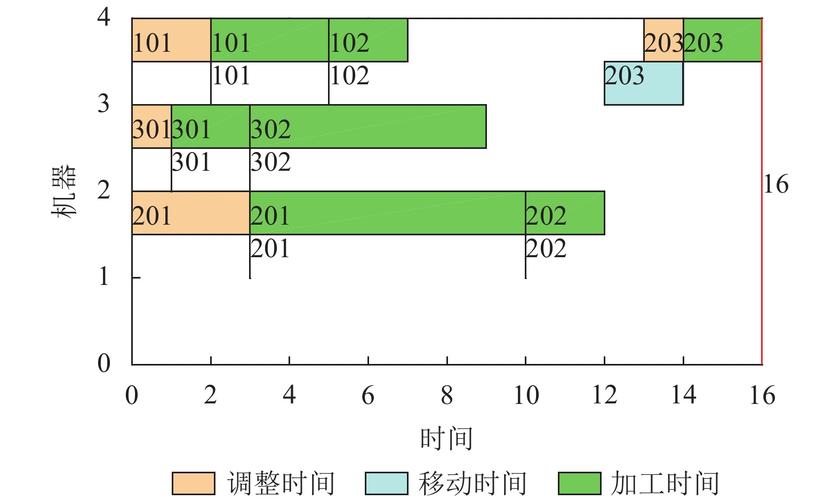
核心问题是没人算动作时序的重叠冗余。你不能让机械手等机台加工完了再动,要提前规划路径。我们当时把所有设备的动作时序拆成最小的时间单元,重新排了甘特图:当某台CNC加工到最后5s的时候,就给PLC发预警信号,桁架手立刻调整路径,把上一个工位的待下料工件先抓在手里,停在这台CNC的门口等门开,门一开到限位就立刻进刀取料,整个等待时间压到了0.5s以内。
还有个容易被忽略的坑,是通讯架构的信号分级。之前那条产线把所有的握手信号、状态字、故障码全塞在同一个PROFINET的PDO里,轮询周期设成10ms,看起来响应够快,实则只要车间里的变频器、伺服驱动器产生一点电磁干扰,整个PDO就会丢包,联动直接卡壳。我们当时改了架构:把安全相关的握手信号单独拆成一个1ms周期的高优先级PDO,非关键的状态字、计数数据放在100ms周期的低优先级PDO里,改完之后的信号丢包率直接降了70%。
说真的,之前见过太多方案,通讯架构图画得花里胡哨,连信号分级都没做,跑起来一遇车间的电磁干扰就掉链子,白瞎了几十万的伺服系统。
容错逻辑才是协同的核心,不是追求零故障
很多人对多机联动的认知存在偏差:觉得要让所有设备严丝合缝按顺序跑,一步都不能错,错了就全线急停。这哪是协同,这是把整条线的可靠性绑在最脆弱的那个设备上。
之前那条惠州产线,刚跑起来的时候,有一次CNC3的冷却管漏了,切削液溅到了夹具上的光电传感器,信号跳了一下,整线直接触发急停。等操作工跑过来排查完,整整停了42分钟,算下来损失快两万块。
我们改的第一个容错逻辑,是给所有非安全相关的传感器加滞回判断:比如那个检测工件到位的光电传感器,不要一收到低电平就报故障,要连续3个轮询周期(也就是30ms)都检测不到信号,才判定是真的出现了工件缺失或者传感器遮挡,不然就只是瞬时的电磁干扰,直接忽略就行。
第二个改动是加了相邻机台之间的缓存工位。之前的设计是每台CNC的上下料台只有一个工位,机械手把料送上去就得立刻走,没有任何缓冲。我们在每两台相邻的CNC之间,加了一个能放2个工件的旋转缓存台,哪怕某一台机临时出个小问题需要停个两三分钟,相邻的机台还能从缓存台拿料,不会直接全线停摆。
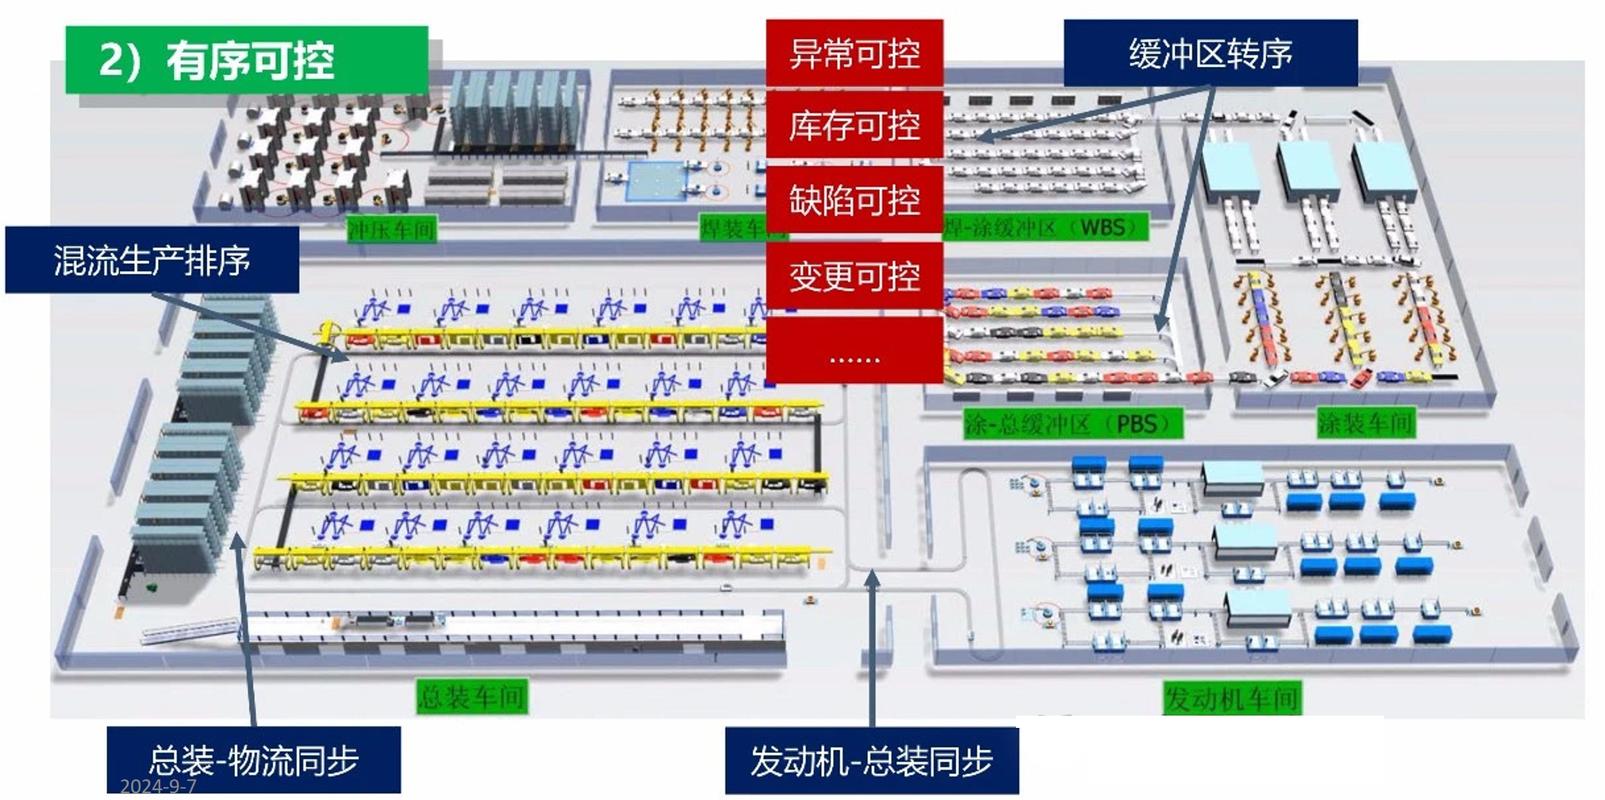
别觉得加缓存台是浪费空间。当时改这几个缓存台,连结构件带伺服电机花了不到两万块,之前因为单机小故障导致的全线停线,每个月要损失快八万,这账谁算不过来?
还有个踩过的大坑,是故障复位的逻辑。之前的程序一按复位键,所有设备不管在什么状态,直接回机械原点。有一次桁架手正抓着一个铝合金中框走到半道,操作工误碰了复位键,机械手直接往原点冲,料直接掉下来砸在伺服导轨上,修了快三万。我们后来改的复位逻辑是分优先级:如果机械手正抓着料,先把料放到最近的缓存位,再慢慢回原点;如果机台正在加工循环,等当前工序走完、卸料开门之后再触发复位。真的,这种细节,你不去车间蹲三天,根本想不到会出这种幺蛾子。
别迷信上层的调度算法,底层硬交互才是兜底的
现在行业里吹得很火的数字孪生、AI调度,好像只要上了这套系统,多机协同就能自动达到最优状态。我不是说这些技术没用,只是你不能把协同的核心逻辑全压在上层软件上。
去年接触过一个汽配客户,上了一套近百万的智能调度系统,说能根据实时的设备状态调整加工路径,把整线效率提15%。结果上线第一周,某台CNC的刀具突然崩了,系统从PLC收到故障信号的延迟是2s,这2s的时间里,系统已经把三个待加工的工件全派到这台故障机的上料台了,堆在门口堵了半天,操作工清理了快二十分钟。
真要做可靠的多机联动,跨机台的硬线握手回路是绝对不能省的。哪怕上层的工业以太网全断了,硬线连接的急停信号、安全门信号、到位检测信号,还是能直接触发相邻设备的保护动作,不会出安全事故,也不会出现堆料堵线的问题。
按照GB 5226.1-2019《机械安全 机械电气设备 第1部分:通用技术条件》的要求,这类联动的安全相关回路,必须达到PLd的性能等级。很多集成商图省事,直接用普通的PLC输入点接安全信号,连安全继电器都不装,这根本过不了正式验收,真出了安全事故就是大事。
说实话,我从来不信什么全数字化的黑灯工厂能一步到位。你先把硬交互的兜底逻辑做扎实了,再谈上层的智能调度,不然都是空中楼阁。
上周跟之前救场的那个朋友通电话,他那条产线现在OEE稳在78%,比刚上线的时候高了快20个点。很多人觉得产线联动就是把设备连个网,按个按钮一起动,哪有那么简单。你要考虑车间的电磁干扰,考虑操作工的误操作,考虑刀具突然崩了、传感器被切屑挡住这些破事,把这些细节都兜住了,协同才是真的顺。
哪有什么完美的联动模型。
能扛住车间里的各种幺蛾子的逻辑,才是真的好用。
